Ketegangan geopolitik dan krisis global yang berlangsung saat ini dinilai tidak hanya berdampak pada sektor ekonomi dan energi, tetapi juga menjadi peringatan baru bagi ketahanan siber di Indonesia. Di tengah percepatan transformasi digital, perusahaan dan institusi di Tanah Air disebut masih rentan menghadapi ancaman serangan siber yang kian kompleks.
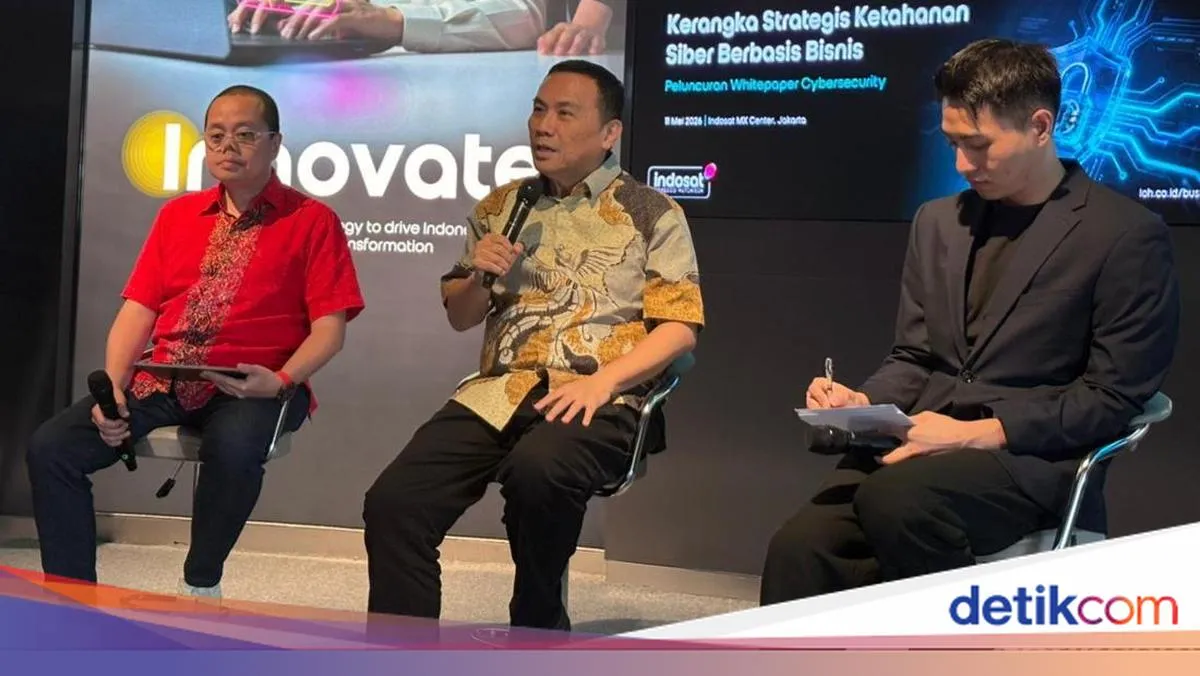
Deputy Head of Master IT Program Swiss German University, Dr. Lim, menyampaikan perang dan konflik global menjadi gambaran nyata pentingnya membangun cyber resilience atau ketahanan siber. Ia menilai situasi global yang tidak menentu turut tercermin di ruang siber, di mana serangan disebut semakin masif.
"Dunia sedang menghadapi situasi yang tidak nyaman akibat perang dan krisis global. Di dunia siber juga sama, kita menghadapi serangan yang luar biasa," ujar Lim dalam pemaparan whitepaper ketahanan siber di kantor Indosat Ooredoo Hutchison, Jakarta, Senin (11/5/2026).
Lim menambahkan, perang modern kini tidak hanya terjadi di darat, laut, atau udara, tetapi juga berlangsung di ruang siber. Karena itu, ketahanan siber dinilainya perlu menjadi bagian penting dari strategi perusahaan maupun negara.
"Kalau dulu kita bicara ketahanan energi atau ketahanan pangan, sekarang ketahanan siber juga menjadi sangat penting," katanya.
Dalam whitepaper yang disebut berkolaborasi dengan Indosat, Lim memaparkan bahwa hanya sekitar 11% perusahaan yang dinilai memiliki kesiapan ketahanan siber yang memadai. Menurutnya, risiko ini semakin meningkat seiring perkembangan teknologi kecerdasan buatan (AI) yang juga dimanfaatkan pelaku kejahatan siber.
Ia menjelaskan AI dapat membantu perusahaan mendeteksi kerentanan sistem, namun di sisi lain juga dipakai penyerang untuk membuat modus serangan yang semakin sulit dikenali, mulai dari email palsu hingga teknologi deepfake.
"Deepfake sekarang sudah sangat mirip, baik suara maupun videonya. Bahkan email penipuan juga makin sulit dibedakan karena dibantu AI," ungkapnya.
Selain deepfake, Lim menyebut ancaman lain yang mulai marak adalah fileless malware, yakni serangan yang berjalan di memori perangkat tanpa meninggalkan jejak file, sehingga lebih sulit terdeteksi oleh sistem keamanan tradisional.
"Kalau dulu ancamannya masih virus biasa, sekarang berkembang menjadi fileless malware yang jauh lebih sulit dideteksi," kata Lim.
Ia juga menilai banyak perusahaan masih bersikap reaktif dalam menghadapi ancaman siber, yaitu baru meningkatkan keamanan setelah terjadi insiden seperti kebocoran data atau serangan besar. Menurutnya, keamanan siber semestinya dipandang sebagai bagian dari strategi bisnis, bukan semata isu teknis divisi IT.
"Kalau perusahaan ingin menjadi digital company, maka keamanan siber harus menjadi kebutuhan utama agar bisnis tetap sustain ketika serangan terjadi," tuturnya.
Lim memaparkan enam pilar penting untuk membangun ketahanan siber, yakni pencegahan (prevention), deteksi (detection), respons (response), pemulihan (recovery), serta tata kelola (governance) dan akuntabilitas kepemimpinan (leadership accountability). Ia menekankan aspek tata kelola dan kepemimpinan kerap diabaikan.
"Banyak perusahaan fokus membeli tools, tapi lupa membangun tata kelola dan budaya keamanan siber yang kuat," imbuhnya.
Di tengah ancaman global yang terus berkembang, Lim mendorong kolaborasi antara pemerintah, industri, akademisi, dan komunitas untuk memperkuat ketahanan siber nasional. Menurutnya, upaya menghadapi ancaman siber tidak dapat dilakukan secara sendiri-sendiri.
"Keamanan siber tidak bisa diselesaikan sendiri-sendiri. Semua pihak harus bekerja sama menghadapi ancaman yang semakin kompleks," pungkasnya.